


 您尚未登录账户
 您的企业账号申请正在审核中


MiniMax把Agent变成小应用,本机运行仍非沙箱
Agent做完一个工具,用户却只能回到对话记录里找结果,这是不少AI交付的最后一道坎。MiniMax在10月22日发布Code Mini App,把可交互页面、本地服务和Agent调用装进可持续使用的小应用。变化不是让聊天框多显示一张卡片,而是让结果有固定入口。但它仍是本地程序:页面里的审批机制,并不等于把应用放进了操作系统沙箱。
快速看点:Mini App面向macOS、Windows桌面端的本地会话,不能直接理解为网页、手机和云端通用;应用可提供持续运行的Node服务和数据目录,通过托管MCP与Agent协作;连接器、Agent入口及审批有明确限制,但安装者仍需信任应用代码。
从一次性产物,变成能继续操作的应用
传统对话式开发常把交付物留在文件或临时预览中。用户要切换页面、复制参数,再向Agent解释刚刚点中了什么。Mini App让HTML、CSS、JavaScript前端与Node后端随插件组织,页面可以保留自己的工作状态,也能把选择的业务对象带回任务流程。
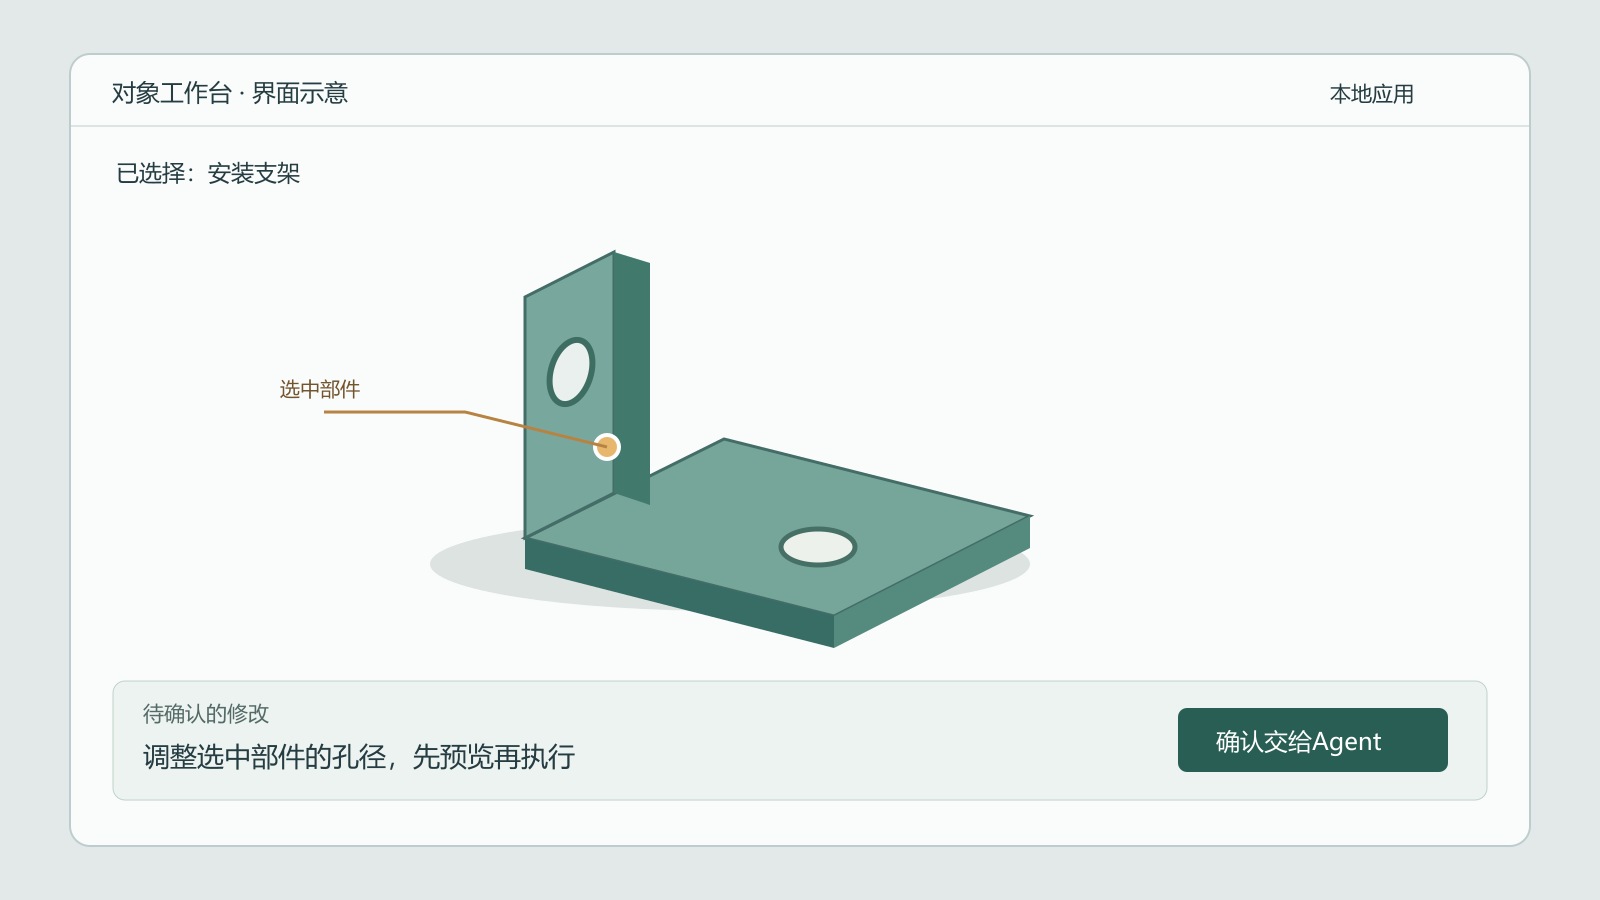
官方展示的方向包括图片分层编辑、视频处理、用量面板、Git图谱和CadQuery查看器。这些是可检查的应用与代码线索,并不是已经验证的行业收益。以三维对象为例,用户选中一个部件后提出修改,比重新用自然语言描述整张图更接近真实操作;实际效果仍取决于应用实现。
创建流程也不应从漂亮界面开始。作者快速入门要求先探测真实数据源、授权和返回字段,探测失败就停止,不能拿样例数据伪装成可用功能。对企业实施团队,这意味着先确认“能读到什么、失败怎么显示”,再围绕数据设计页面,而不是交付一个看似完整的空壳。
页面能发起任务,不代表可以绕过确认
应用需要在清单里声明可用的连接器提供方;Agent访问未声明时默认禁止,允许的入口是session.run。应用通过宿主接口创建任务,并不因此获得读取全部历史会话的能力。向对话追加消息也要经由用户确认和发送,而不是页面静默替用户下达指令。
工具审批可以放进应用页面,但选择仍是单次允许或拒绝,不会借机修改全局权限。无人回应时默认拒绝。这个约定对带有写操作的业务工具尤其重要:界面更顺手,不应让人工把关从工作流里消失,也不应把一次批准扩大为以后所有操作都被批准。
文档还区分了宿主接口和应用自己的状态。应用可使用数据目录、长期运行服务与托管MCP,但这些能力不自动解决业务数据的并发、备份和恢复。企业若要把它变成团队工具,需要另行设计身份映射、共享数据边界和故障提示,不能把本机可运行直接等同于多人生产可用。
独立进程有边界,本机Node却不是沙箱
每个Mini App以独立进程启动,只监听127.0.0.1分配的端口,宿主为每次运行生成访问凭据,并通过守卫检查请求。发布后的运行副本也会复制和重新校验,继续修改源文件不会自动改变正在使用的发布版本。这些机制有助于限制外部冒用和降低代码意外漂移。
但安全说明写得很直接:Node代码以当前用户身份运行,能够读写该用户有权限访问的文件、启动程序并发起网络请求,没有使用操作系统沙箱。请求守卫与插件代码处于同一进程,不能据此防御恶意插件。连接器凭据由宿主管理,是接口层约定,不是对任意第三方代码的全面安全保证。
因此,“本地”“独立进程”“默认拒绝Agent访问”都不能单独推出“安装任何应用都安全”。安装前应核查README、数据访问范围和代码来源。应用若再启动子进程,也要自己处理退出清理;宿主管理入口Node进程,并不意味着所有派生程序都会自动可靠回收。
社区仓库提供可检查的源码,但社区应用不等于官方应用。仓库说明要求手动安装,当前GitHub插件导入并不支持这类社区包;不同应用还有各自兼容版本和许可条件。部分使用新Agent任务或独立窗口能力的应用要求3.1.2及以上,不能把这一条件套到全部Mini App上。
小编判断:应用化交付,要同时验收权限
Mini App值得关注之处,是让Agent交付从“生成了一份东西”走向“用户能反复操作并继续修改”。它提供了页面、任务与人工审批之间的产品接口,减少了复制粘贴式交接。不过,持久入口越方便,用户越可能长期信任它,安装审查和更新记录就越不能省略。
对试点团队,较稳妥的做法是先选单人、明确数据源、可撤回的任务,用真实字段验收成功和失败路径,再验证审批、重启和子进程退出。以上属于实施建议,不是已测得的效率提升。能把结果做成应用是进步;知道应用究竟拥有什么权限,才是进入日常工作流的前提。