


 您尚未登录账户
 您的企业账号申请正在审核中


能进隔离网却无ROI数字,North 2把Agent治理拉到平台层
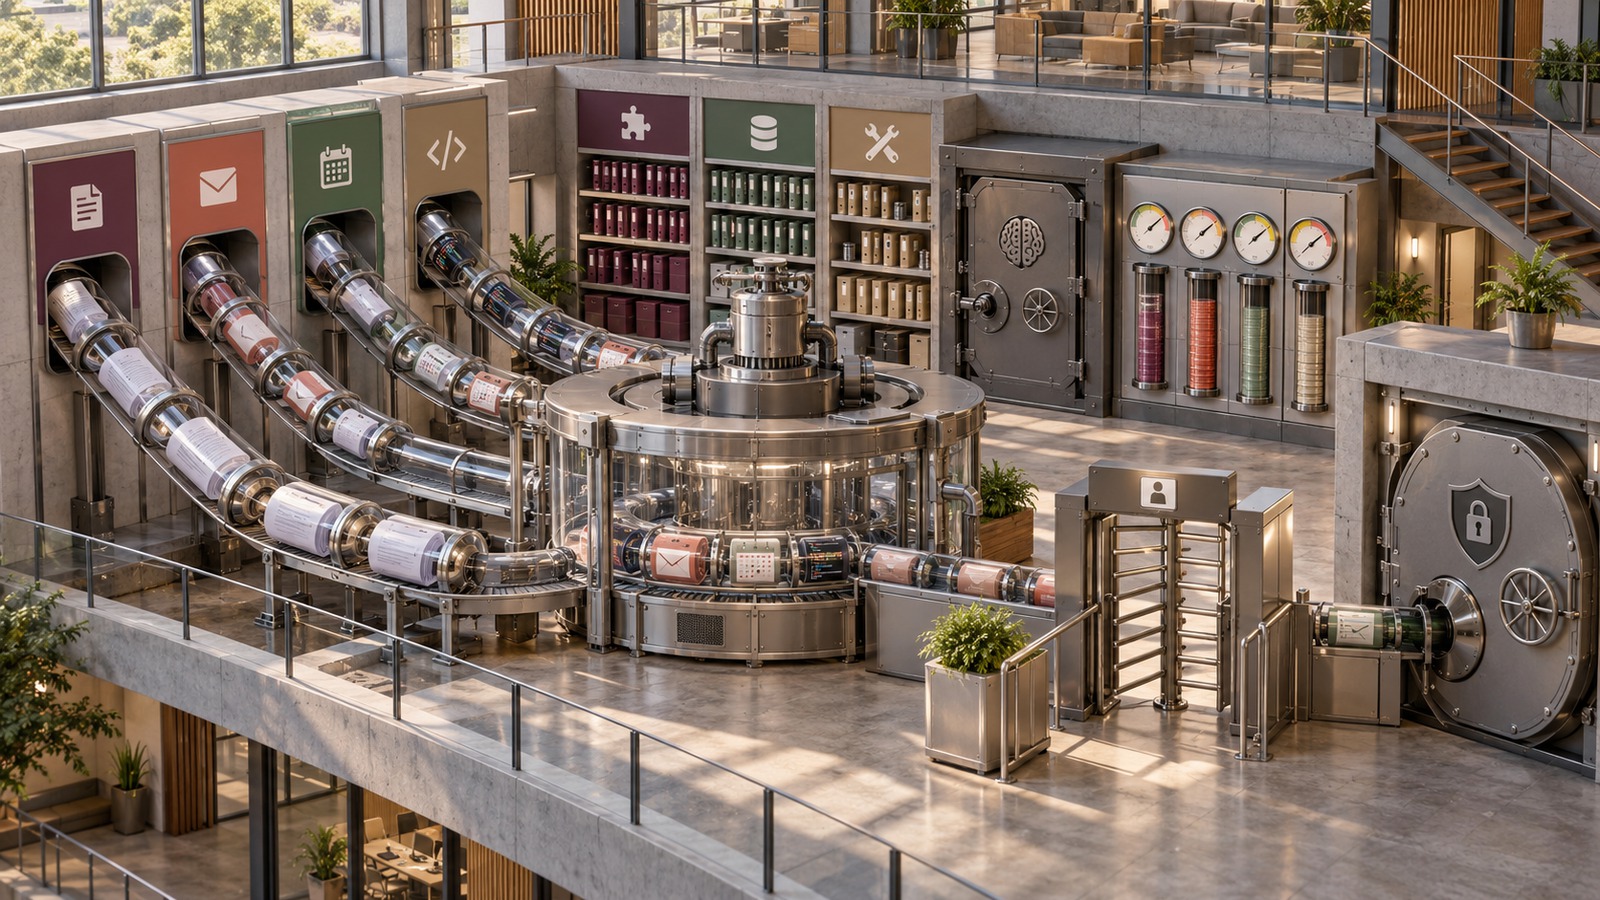
企业Agent真正难的部分,往往不是再接一个模型,而是让它在下一次任务里记住上下文、找到可信资料、调用正确工具,并在越过权限边界前停下来。Cohere在10月5日发布North 2,把这些环节收进同一平台:跨会话Memory、共享Libraries、可复用Skills、聊天生成的Applications和可视化Automations同时出现,还配上角色、配额、可见性与人工监督。它更像一套Agent运行控制面,而不是一个更大的聊天框。
Memory和Skills解决复用,不是再造聊天框
North 2把“知道什么”和“会做什么”分开管理。Memory保留跨会话的用户偏好与任务背景,Libraries承载团队可共享的文档与知识,Skills则把提示、工具调用和执行步骤封装成可重复使用的能力。用户还可通过对话生成Applications,或用可视化Automations编排触发条件与多步动作。这样一来,试点中验证过的流程不必长期躺在某位员工的聊天记录里,而能转成团队资产。
这种分层也降低了变更风险:资料可以更新而不必重写整条流程,技能可以迭代而不必复制到每个Agent,应用则负责把能力放进具体业务入口。North 2还强调模型无关,企业可在同一体验下切换模型供应商。不过“模型可替换”不等于结果自动一致;提示适配、工具参数、长上下文行为和安全策略仍需逐模型回归测试。
配额、权限与人工审批被放进同一控制面
企业上线Agent后,成本与权限会迅速从采购问题变成运行问题。North 2允许管理员按角色控制用户和Agent的可见范围,对请求与Token设置速率限制、配额、组织上限和不同层级,并通过分析与阈值告警观察使用量。相比月底才看到一张总账单,这些控制更适合把预算前移到执行入口,也能在少数流程异常放大前及时收紧。
安全部分同样强调“动作之前”的约束。平台把Guardrails、自治策略和关键动作的人工监督放在Agent运行链路里,并宣称具备SOC 2 Type 2、ISO 27001和ISO 42001等认证。企业仍需把抽象策略翻译成业务规则:谁可以读哪些库、哪些工具只读、什么金额或数据范围必须审批、失败后由谁接管。没有这张责任矩阵,再完整的控制面也可能只停留在默认设置。
可部署到隔离环境,连接器仍分现在与未来
North 2提供自托管、VPC、混合云、本地和隔离网部署选项,瞄准不能把敏感数据直接交给公有云服务的组织。已公布的连接器覆盖协作、文档、邮件、项目管理和代码仓库,足以支撑不少内部知识与流程自动化场景。LG CNS称其已在内部使用North,并计划向韩国客户提供相关服务;Bell Cyber则强调安全运营中的数据主权与隐私需求。
但连接器清单要按状态阅读。PitchBook、Crunchbase、Daloopa、FiscalAI、S&P Global和FactSet仍被列为计划能力,不能当成已经交付的金融数据入口。Cohere与PwC的全球联盟从加拿大启动,覆盖用例识别、可信数据与系统连接、风险、隐私和治理,这更接近实施渠道建设,并不等于已有客户完成规模化上线。
小编判断:功能齐了,试点账本不能缺席
North 2的方向值得肯定:它把记忆、知识、工具、编排、连接、治理和部署放进一条可管理链路,减少企业在多个组件之间自行拼接的成本。不过官方没有公布价格与SKU,也没有给出实施周期、任务完成率、人工介入率、延迟、可靠性、采用率或ROI。LG CNS与Bell Cyber的材料证明了使用方向,却不足以回答规模化后的经营效果。
因此,首个试点不宜只验收“能不能跑”。团队应在上线前固定基线:人工处理时长、一次完成率、升级人工比例、每任务Token与推理成本、连接器失败率、审批等待时间、权限异常和回滚次数;同时记录哪些步骤来自Memory、Library或Skill。若四到六周后只有调用量增长,却没有周期缩短、错误下降或人工负担转移,就应缩小自治范围。平台可以补齐控制面,ROI仍必须由可追踪的业务结果来证明。