


 您尚未登录账户
 您的企业账号申请正在审核中


NVIDIA把Agent安全放到运行时,装上DPU仍不等于过关
Agent答对了问题,也可能在过程中越过权限边界。NVIDIA在10月21日发布OpenShell参考架构,把模型推理、工具执行和独立安全控制放进同一套部署设计:Vera Rubin承担模型侧工作,Vera可运行Agent,BlueField-4上的Sentry提供额外监控与执行控制。关键不在于再写一句“请安全操作”,而在于由Agent无法随意修改的系统决定哪些动作可以发生。
快速看点:OpenShell是安全运行时,参考架构不是一个新模型;Sentry硬件层属于可选增强,并非安装DPU就自动合规;企业仍需接好身份、授权、人工审批和审计。正式发布的是架构与设计材料,具体组合能否满足安全目标,需要在选定环境中逐项证明。
把执行环境视为不可信的工作负载
长时间运行的Agent会读文件、调用工具、访问网络,甚至启动子进程。随着步骤增加,一次正常任务也可能接触更多凭据和系统。若安全规则只存在于提示词或Agent自己生成的解释中,操作者很难判断规则是否真的阻止了不允许的动作。
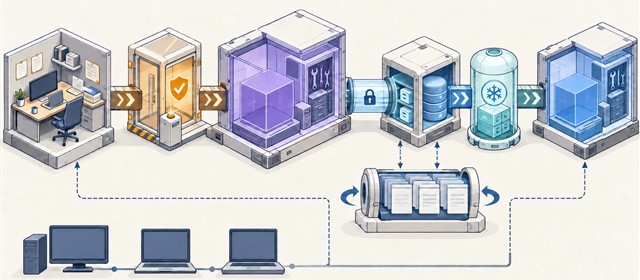
OpenShell将治理放到运行基础设施。其Gateway管理沙箱生命周期与策略;Supervisor检查对外请求并介入凭据访问;Sandbox限制进程和文件系统;Policy Prover检查策略权限是否处在组织设定的上限内。四者不是四个会互相劝告的Agent,而是控制执行的不同环节。
这里的“独立”也要问清对象。Supervisor在Agent工作负载之外,不自动意味着它独立于整个宿主机或虚拟化管理层。企业必须说明凭据究竟进入哪里、哪些路径强制经过代理、哪里仍属于需要信任的计算基础,不能把进程隔离扩大解释成所有层级都不可突破。
有硬件监控,不代表任何动作都能追回
参考设计将Sentry定位为额外保护层。它基于DOCA运行在BlueField-4的硬件隔离域中,对所覆盖的通信与运行活动进行观察和策略控制,降低对受影响主机自报状态的依赖。是否采用这一层,应取决于部署环境、受保护路径和威胁模型,而非只按设备名称判断。
NVIDIA描述了毫秒级隔离能力,但这不是所有企业拓扑都已实测获得的响应承诺。设计文档要求分别记录网络隔离、进程终止和下游授权撤销的结果,测量从发现问题、作出决策到执行限制的时间,不把这些动作混成一个模糊的“已阻止”。
更重要的是,停掉Agent不能撤回上游系统已经接受的修改。已写入的工单、已发送的消息、已触发的业务操作,需要各自的恢复流程。若凭据可能在主机受损期间暴露,还要按实际情况撤销或轮换,不能认为重建工作区就自动完成善后。
Phase I与Phase II,不是上市进度表
设计材料把治理分为叠加的控制层级。Phase I侧重工作区外围,例如企业登录、可信接入、网络允许清单、写入前人工审核及边界审计;Phase II增加Agent运行时周围的进程、文件和网络约束,并与签名策略、凭据及动作中介衔接。
两者是能力结果,而不是“第一期已上线、第二期尚未发布”的时间标签。无论选择哪种沙箱或虚拟机,都要证明实际具备所宣称的控制。安装某个运行时、DPU或签名组件,并不足以单独宣布达到Phase II。
硬件选择也不是单一路线。文档给出CPU虚拟机、GPU工作区、桌边加速系统、团队共享硬件和平台集群等层级。团队共享硬件仍应为不同用户提供分开的环境;多数编程Agent可以通过受控路由调用外部模型,不要求把前沿模型都装进本机GPU。
每个层级都不能省掉运维责任:谁批准权限、谁发布策略、谁保管密钥、谁接收告警、失败后如何回滚。将工具接入统一起来,有助于减少重复工作,也会放大错误配置的影响,因此权限变更和连接器升级需要有审查与恢复路径。
小编判断:先验拒绝路径,再验任务完成
这次架构的实用价值,是把“Agent安全”拆成可交付、可检查的工程关系,而不是只比较模型愿不愿意服从。它与单纯MCP网关不同:后者重点组织工具接入,这里还包含执行域、进程、文件、网络及可选的独立硬件控制层。
但参考架构不是安全认证,形式化检查也只覆盖其模型表达的性质。无法检查、结果不确定或仅审计不拦截的部分,不能当作通过;供应商的吞吐、能效和隔离速度数字,也不能在缺少本地条件时写成采购收益保证。
企业试点应同时测试允许和禁止的操作,包括子进程、工具返回内容与凭据过期场景,并记录合法任务完成率、误拦截和运行费用。只有边界真正挡住了越权、正常工作仍能完成,而且事故后能解释发生了什么,安全运行时才从架构图变成可运营的基础设施。