


 您尚未登录账户
 您的企业账号申请正在审核中


谈好模型折扣还不够,Bedrock把授权激活纳入交付
模型报价已经谈好,几十个业务账户却仍可能没有用上对应价格:问题不一定出在推理接口,而可能卡在授权状态。AWS在10月13日公布Bedrock私有报价托管授权的实施方法,把“接受报价、分发许可、激活授权、核对账单”拆成不同环节。这篇复盘的价值不是宣布一个新模型,而是让企业看见AI交付中容易被遗漏的成本治理工作。
快速看点:集中订阅可以减少账户间重复处理;已接受的授权仍可能处于未激活状态;一次性脚本与持续事件自动化有不同信任边界,自动处理许可不应被误解为可以自动接受任意采购报价。
合同签了,授权状态还要走完
第三方模型的私有报价通过AWS Marketplace产生许可,再由License Manager管理分发。对于启用完整功能的AWS Organizations,组织级授权可以自动接受,却仍可能停留在Disabled状态。直到授权被激活,对应工作负载才有条件使用协商价格;“系统已经收到”不能代替“目标账户实际生效”。
这种差别在小规模试点里可能靠人工检查解决,但当团队新增模型、扩展账户或更新协议时,逐一确认会变成持续运营工作。模型接入成功只说明应用可以调用,并不能证明订阅范围、价格条款和成本归因都已配置正确。交付清单若止于接口返回,就容易把下一阶段的账务问题留给运营团队。
材料中,Heidi Health平台工程负责人Marcus Lau说明了跨账户与组织单元管理模型用量和价格的需求。这是一个具名企业的治理场景,而非匿名客户宣传。本轮材料没有给出可独立核验的节省比例,因此不能把自动化方法写成已经为所有企业降低某个百分比成本,也不能据此推导医疗业务效果。
一次性脚本与持续自动化,信任范围不同
轻量方案适合处理已经收到并确认可信的许可。脚本默认只展示计划,实际应用还要明确确认账户。它没有卖方白名单,因此需要逐项审查收到的许可及分发范围,不能因操作步骤较少就默认更安全。这里的人工审查不是多余手续,而是没有持续校验机制时必须保留的决策闸门。
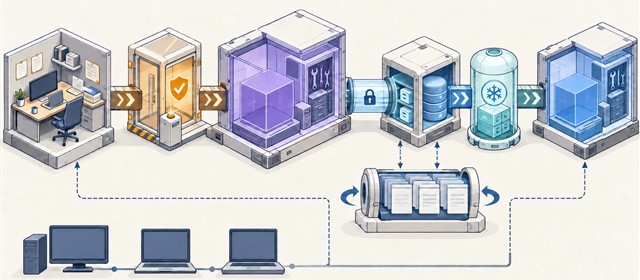
持续方案用CDK部署事件驱动流程,在管理账户监听Marketplace协议事件。Lambda检查卖方白名单,查找许可、建立分发授权,再申请激活;操作结果写入CloudWatch,便于追踪处理、跳过或延后原因。授权范围可以覆盖组织,也可以收窄到指定组织单元或账户,便于分阶段推进。
白名单不是“认识这家公司的名字”就足够。公开代码按AWS分配的身份标识校验,不把卖方自填的显示名称当作授权依据。不同目标的接受流程也不完全一样,账户级授权可能需要接收方确认。实施团队必须核对实际主体和范围,而不是在样例配置中复制一个名称后就扩大自动处理。
激活、恢复和对账,不能只看一次成功返回
License Manager处理新授权可能需要数小时甚至数天,不能把API请求已提交等同于工作流完成。示例为待处理授权保留状态,并安排后台再次检查;这类恢复逻辑的意义是等待外部状态明确,而不是在未知结果下无限执行同一动作。状态、失败原因与最终生效条件应一起进入运营记录。
价格验收还要确认覆盖的模型、目标账户与有效授权,再等待账单数据可见后核对实际费用。Cost Explorer的显示可能滞后,不能在刚激活时仅凭暂时没有变化就断言失败,也不能提前宣布优惠已经兑现。这一过程把权限验收和费用验收分开,避免用技术日志替代业务对账。
代码里的“自动接受新报价”是另外一个可选能力,默认关闭,并需要全局与卖方两层明确启用。它会产生财务承诺,不能因为授权激活可以自动化,就顺便扩大为无人审查采购。公开说明还标出新报价接受流程未在真实未接受报价上完整实测的边界,实施方应保留审查,不能把样例当成采购审批制度。
这套材料针对License Manager支持的Bedrock模型私有报价,SaaS产品不在该自动化范围内。仓库提供的是可审查、可调整的样例,不是部署后免维护的托管服务。卖方配置、权限、历史授权处理和告警仍由使用者负责;默认不替换旧授权,也不意味着任何迁移都可以省略冲突检查。
小编判断:成本治理要进入AI上线验收
企业AI实施并不只有模型质量和响应速度。谁能调用、费用归谁、优惠是否真正覆盖、协议变化后谁负责处理,这些同样决定系统能否长期运营。Bedrock这份实施复盘提供了一个可复用视角:把授权当作有状态的交付对象,而不是采购完成后的一次性附件。
更稳妥的路径,是先在受控范围审查计划、验证身份和权限,再核对最终授权及账单,之后才扩大自动处理范围。团队应保留异常队列、责任人和回查机制,并分别记录授权与采购动作。自动化可以减少遗漏,但不能替企业决定应接受什么条款,也不能替代对实际生效结果的验收。